सोशल मीडिया पर पैच बायपास के दावे
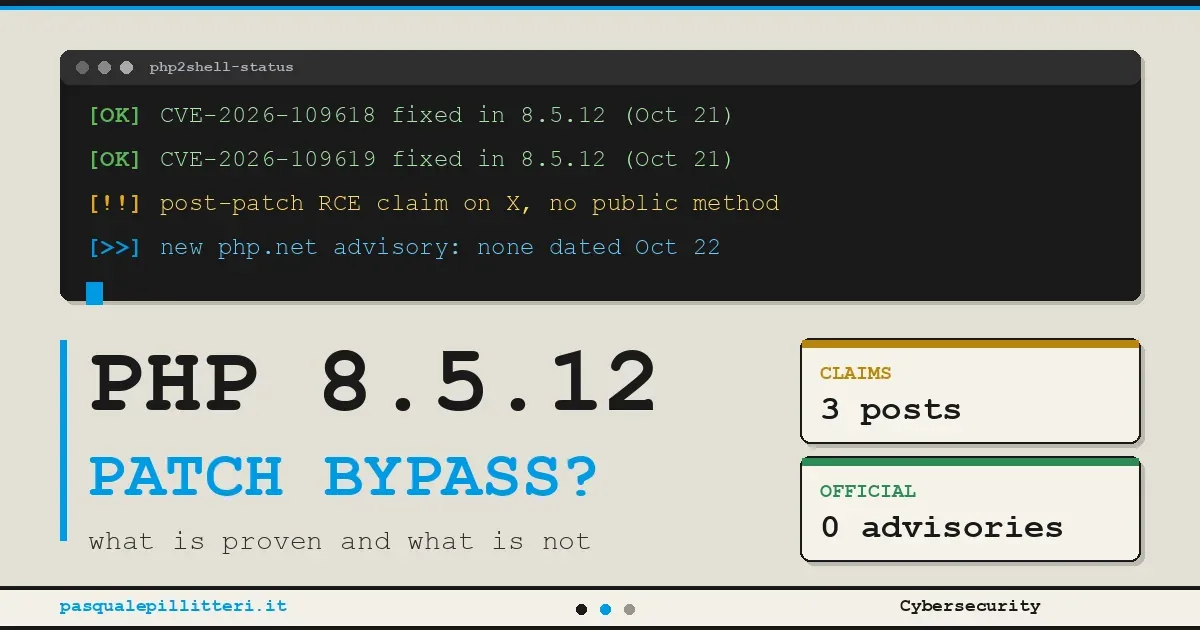
हाल ही में इंटरनेट पर कुछ सोशल मीडिया खातों के माध्यम से यह दावा किया गया कि पीएचपी के नए संस्करण में सुरक्षा खामियों को दूर करने वाला पैच नाकाम हो गया है। बाईस अक्टूबर से माइक्रोब्लॉगिंग साइट एक्स पर तीन अलग-अलग खातों ने यह बात उठाई कि उस वर्जन पर दूर से कोड चलाने की क्षमता यानी रिमोट कोड एक्सीकेशन का सफल प्रयास किया गया है। चर्चा में आए ये दावे उन दो गंभीर खामियों से जुड़े हैं जिन्हें प्रोजेक्ट ने इक्कीस अक्टूबर को जारी किए गए अपने चार अलग-अलग संस्करणों में ठीक किया था। इन संस्करणों में आठ दशमलव पाँच दशमलव बारह, आठ दशमलव चार दशमलव सत्ताईस, आठ दशमलव तीन दशमलव छत्तीस और आठ दशमलव पाँच दशमलव पैंतीस शामिल हैं। सार्वजनिक रूप से सामने आए विवरण में जिस हमले का जिक्र किया गया है वह उन दोनों सीवीई यानी सामान्य कमियों और जोखिमों से अलग श्रेणी का है। इस कथित हमले को अंजाम देने के लिए एप्लीकेशन के भीतर भी एक कमजोर कड़ी की आवश्यकता बताई जा रही है। दुनिया भर में करीब दस में से सात वेबसाइटें इसी प्रोग्रामिंग भाषा पर संचालित होती हैं, यही वजह है कि इसके किसी भी हिस्से में जरा सी भी दरार या सुराख मिलने पर तुरंत बड़ा शोर मच जाता है। पहली पोस्ट बारह बजकर उनचास मिनट पर साझा की गई थी जिसमें इस बात का जिक्र किया गया कि अद्यतन संस्करण पर एक शुद्ध तर्क की गलती यानी लॉजिक बग काम कर रहा है। उस पोस्ट के साथ चौंतीस सेकंड का एक वीडियो भी प्रमाण के रूप में जोड़ा गया था जिसमें वेब सर्वर से जुड़ा आउटपुट दिखाई देता है। तुर्की भाषा में की गई एक अन्य पोस्ट में भी इसी संदेह को दोहराया गया और कहा गया कि हमला सेशन सीरियलाइज़ करने वाले फॉर्मेट के टकराव से गुजर सकता है। हालांकि इन सब ब-यों के बीच प्रोजेक्ट की तरफ से या गिटहब और आधिकारिक वेबसाइट पर जारी विज्ञापनों में इन दावों का कोई समर्थन नहीं मिलता है। इक्कीस अक्टूबर को जारी की गई आधिकारिक सूचियों के बाद से सुरक्षा सलाहकार सूचियों में कोई नया दस्तावेज नहीं जोड़ा गया है।
तकनीकी विश्लेषण और सुरक्षा कंपनियों की राय
सुरक्षा कंपनियों और तकनीकी विश्लेषकों ने इस पूरे मामले की गहराई से जांच की है और अपनी रिपोर्ट साझा की हैं। एक सुरक्षा कंपनी ने इन कमियों को पहले भी दोहराकर दिखाया था और उनका कहना है कि उन्होंने इन समस्याओं का असर देखा है। उनके विश्लेषण के अनुसार सबसे बड़ा खतरा मॉड पीएचपी में था जहां अनुरोध एप्लीकेशन का कोड सक्रिय होने से पहले ही असर डाल सकता है। इस संदर्भ में यह भी सवाल उठाया जा रहा है कि क्या इसे पैच बाईपास कहा जाए या फिर एक नई और अलग श्रेणी की कमजोरी माना जाए। जानकारों का मत है कि यदि यह वाकई एक नई तर्क संबंधी त्रुटि है तो इसका मतलब है कि पुराना सुधार अपना काम कर रहा है और दिक्कत कहीं और है। कुछ विश्लेषणों में यह भी स्पष्ट किया गया है कि केवल पीएचपी के अपने कोड के माध्यम से रिमोट कोड निष्पादन तक नहीं पहुंचा जा सकता है। इसके लिए कुछ विशिष्ट सत्र विन्यासों और एप्लीकेशन की कमजोरियों का होना अनिवार्य शर्त है। ब्रांडडिफेंस की एक रिपोर्ट के अनुसार सुरक्षा टीम के एक सदस्य ने इस बात का जिक्र किया था कि हमला मुख्य रूप से एक खास मॉड्यूल के खिलाफ दिखाया गया है। हालांकि पूरी तरह से सिद्ध न होने का मतलब यह नहीं है कि सिस्टम को पूरी तरह सुरक्षित मान लिया जाए। क्लाउडफ्लेयर जैसे नेटवर्क सुरक्षा उपकरण अपने नेटवर्क से गुजरने वाले यातायात के लिए पुराने और जाने-पहचाने रास्तों को कवर करते हैं। लेकिन किसी भी सार्वजनिक स्रोत में उन अनुमानित हमलों के नियमों का कोई जिक्र नहीं मिलता है जो नए सत्रों से जुड़े हैं। यही कारण है कि सुरक्षा उपकरण न तो कोड की जांच का विकल्प बन सकते हैं और न ही अपडेट की जगह ले सकते हैं। शोधकर्ताओं का यह भी मानना है कि रिमोट श्रृंखला सार्वभौमिक रूप से काम नहीं करती है और यह एक निश्चित मेमोरी सीमा तथा सटीक ऑफसेट पर निर्भर करती है। सत्र डेटा इंजेक्शन पीएचपी में एक पुरानी और जानी-पहचानी श्रेणी की समस्या रही है जिस पर पहले भी ध्यान दिया जा चुका है। अपलोड की प्रगति से जुड़ा फीचर भी सीधे सत्र के भीतर ही लिखता है जिससे इस प्रकार की चिंताओं को बल मिलता है।
अपडेट करना ही एकमात्र पूर्ण समाधान
सॉफ्टवेयर विकास से जुड़े प्रोजेक्ट का हमेशा से यही कहना रहा है कि सभी उपयोगकर्ताओं के लिए अद्यतन करना ही एकमात्र पूरा समाधान है। बिना सीमा के मेमोरी लिमिट को शून्य पर रखना और अन्य कॉन्फ़िगरेशन उपाय हमले के दायरे को जरूर थोड़ा कम कर सकते हैं। लेकिन ये उपाय समस्या को पूरी तरह से बंद या समाप्त नहीं करते हैं जैसा कि सुरक्षा विश्लेषकों ने अपनी समीक्षा में बताया है। वर्तमान स्थिति में तस्वीर तभी पूरी तरह साफ होगी जब पीएचपी की तरफ से कोई आधिकारिक सलाह जारी की जाए। इसके अलावा यदि कोई नया सीवीई नंबर दर्ज होता है या वीडियो साझा करने वाला व्यक्ति अपना तरीका सबके सामने लाता है तभी स्थिति बदलेगी। पैच जारी होने से पहले सामने आए अन्य मामलों में भी ऐसा ही देखने को मिला था जब लेखकों ने खुद अपने तरीकों में सुधार किया था। एक्स पर की गई पोस्ट चाहे जितनी भी बार साझा की गई हो, वह आधिकारिक डेटाबेस या गिटहब की सलाहकार सूचियों का विकल्प नहीं बन सकती है। यह पूरा मामला इस बात पर निर्भर करता है कि भविष्य में तकनीकी जांच के दौरान क्या तथ्य साबित होते हैं। यदि यह साबित होता है कि हमला सत्र के तर्क में आई किसी गलती की वजह से हुआ है तो इसे पैच बाईपास नहीं बल्कि एक नई कमजोरी माना जाएगा। इस अंतर को समझना इसलिए भी आवश्यक है ताकि यह स्पष्ट हो सके कि इक्कीस अक्टूबर को जारी किया गया सुधार सफल रहा या नहीं। वेब अनुरोधों को संभालने वाले हर इंस्टॉलेशन पर नजर रखी जा रही है ताकि किसी भी संभावित खतरे से समय रहते निपटा जा सके। फिलहाल इस मामले में कोई भी पक्का तथ्य केवल इक्कीस अक्टूबर की उस आधिकारिक घोषणा तक ही सीमित है जिसमें चार संस्करणों में दो गंभीर खामियों को ठीक किया गया था। डेवलपर्स और सर्वर प्रशासकों को सलाह दी जाती है कि वे अवांछित जोखिमों से बचने के लिए अपने सिस्टम को नवीनतम संस्करण पर ही रखें। जब तक कोई नई प्रामाणिक जानकारी सामने नहीं आती, तब तक उपलब्ध आधिकारिक दिशा-निर्देशों का पालन करना ही सबसे सुरक्षित विकल्प माना गया है।